欧一钱包签名时提示碎片校验失败怎么处理?
先检查设备安全区是否被系统清理工具误删缓存,再进分片健康度面板查看哪片异常。若碎片损坏,用剩余两片重建私钥后重新生成三片备份。
每笔交易先经节点验签再广播,篡改后的签名在发往网络前被拦截,恶意替换收款地址直接失效。
完整私钥永不落盘,三片碎片分存设备安全区、加密库和离线介质,横向移动攻击无法凑齐全量。
可以。三片碎片任意两片组合即可重建私钥,丢失一片不影响日常签名和恢复,但建议尽快在设置里重新生成缺失分片并备份到安全介质。
先检查设备安全区是否被系统清理工具误删缓存,再进分片健康度面板查看哪片异常。若碎片损坏,用剩余两片重建私钥后重新生成三片备份。
第一步,下载后先创建钱包并观察碎片生成流程,确认三片分存提示出现。第二步,做一笔小额转账,留意签名前是否弹出硬件隔离确认和链上预检结果。第三步,在设置里查看分片健康度面板,确认各碎片存取状态正常。三步走完,你对欧一钱包底层安全架构的感知就不再停留在文字说明上。
普通广播直接发交易,验签在链上事后完成。欧一钱包在本地节点预执行验签,签名无效或地址异常的交易在广播前就被拦截,不给链上留下失败记录。
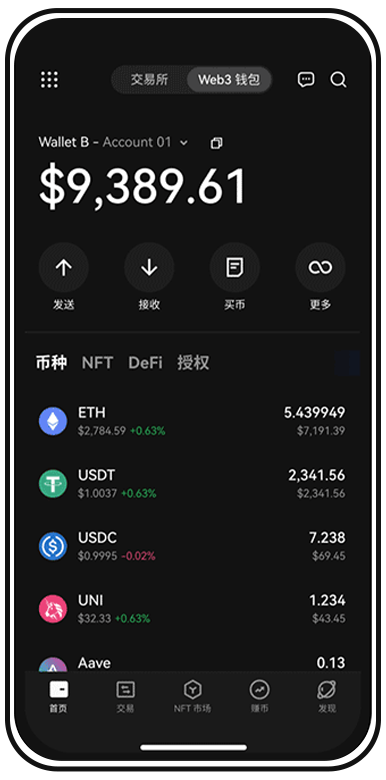
签名请求送进独立安全芯片执行,主系统进程接触不到私钥碎片,恶意软件截获的是空壳指令。
调用手机内置SE或TEE环境执行私钥碎片重建,签名指令不经过主操作系统内存。
多节点并行验证交易签名有效性,节点间交叉比对结果,单节点异常不影響整体验签结论。
签名全程在安全芯片内完成,主系统无法截获私钥明文,侧信道攻击窗口极窄。
硬件隔离依赖安全芯片独立运行,root只影响主系统。但root环境下生物认证可能被绕过,建议解除root后再使用欧一钱包,或改用未root设备。
旧设备导出加密碎片备份,新设备导入后与本地安全区碎片配对校验,通过后重建私钥。全程无需暴露完整私钥,旧设备上的碎片迁移完成后自动擦除。
离线碎片可加密备份至用户指定的冷存储介质,恢复时需与设备碎片配对校验,防单点丢失。
别再凭感觉判断钱包安不安全。下载欧一钱包,亲手走一遍碎片生成、隔离签名和验签流程,底层架构自己会说话。