ouyi二步验证,双因子加密的账户防护盾

动态口令设备绑定离线备份

去年有个朋友在网吧登录账户,密码被人瞄了去,结果因为没开二步验证,半小时内资产被清空。后来他才知道,ouyi二步验证的底层是靠时间同步算法和独立密钥通道撑起来的——每次登录生成的一次性口令,跟服务器端做哈希比对,中间没有任何明文传输。这层机制就像给账户上了把动态锁,即便密码泄露,没有你手上的验证器也进不去。本页就把这套架构拆开讲清楚。

官网注册 APP下载

离线也能验证

验证器不依赖网络,飞机上或信号盲区照样生成口令,ouyi二步验证的本地计算特性让登录不受网络波动影响。

三十秒刷新窗口

口令有效期卡在30秒,既留足输入时间,又让截获的旧码迅速失效,ouyi二步验证的时间窗设计兼顾了流畅和防重放。

ouyi二步验证新手避坑指南

第一次设置ouyi二步验证,建议先在旧手机上操作:下载验证器,扫描二维码后立刻把密钥抄到纸上,别只截图存相册。激活前用另一台设备试算一次口令,确认两边一致再点启用。恢复码生成后打印两份,一份放家里抽屉,一份存银行保险箱。最后把验证器App加入手机后台白名单,避免被系统清理导致口令出不来。这一套做完,才算真正把门锁上了。

ouyi二步验证的完整设置流程拆解

进账户安全页找到二步验证入口,先用主设备扫描动态二维码,得到一串Base32密钥,抄写到纸上锁进抽屉。然后在验证器里手动输入这串密钥做二次核对,确保离线备份和手机生成的口令一致。最后输入一次实时验证码激活,整套流程才算闭环。

为什么说ouyi二步验证能挡住撞库攻击

撞库攻击靠的是密码泄露后的批量尝试。ouyi二步验证加了一道动态口令门槛,攻击者没有你手机上的密钥种子,算不出下一秒的验证码。而且连续输错会触发冷却锁定,暴力破解的时间成本高到不划算。

ouyi二步验证在安全与便利间的平衡设计

验证器兼容列表

ouyi二步验证支持主流TOTP验证器,包括Google Authenticator、Authy、微软验证器等,扫码即用。
安全中心自查面板

在安全中心可查看ouyi二步验证的绑定状态、最近验证记录和风险提示,一眼看清防护是否到位。

ouyi二步验证开启后登录变慢正常吗?

多一步输入口令,感觉上多花几秒,但ouyi二步验证的校验本身是毫秒级响应。如果明显卡顿,检查网络环境或验证器App是否被系统限制后台运行。
ouyi二步验证的密钥可以存在云笔记里吗?

不建议。云笔记一旦被撞库或内部泄露,密钥等于公开。ouyi二步验证的密钥种子最好手写在纸上,或者用离线的密码管理器加密存储,别图方便放网盘。

换了新手机,ouyi二步验证要全部重设吗?

不用。在旧手机上打开验证器,用迁移功能生成加密二维码,新手机扫码即可继承所有绑定,ouyi二步验证的密钥种子直接平移过去,省去逐条重绑的麻烦。

手机丢了,ouyi二步验证还能解开吗?

用提前打印的恢复码登录,进入安全设置解绑旧设备,再用新手机重新绑定。如果恢复码也丢了,只能走人工申诉,提供注册信息和历史交易记录,审核周期通常三到七个工作日。
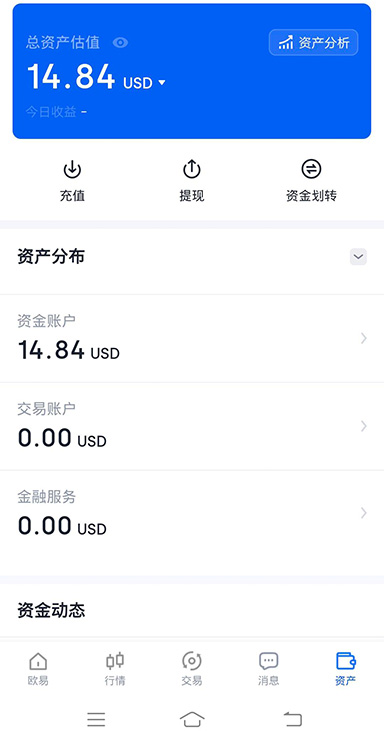
ouyi二步验证在APP端的呈现

ouyi二步验证配套服务与工具

多设备独立绑定

主手机和备用平板可以分别绑定ouyi二步验证,密钥各自独立生成,一台设备丢失不影响另一台正常验证。

防截屏密钥保护

设置ouyi二步验证时涉及密钥的页面禁止系统截屏,防止恶意软件偷录,密钥展示后自动模糊处理。

一键迁移密钥

换手机时通过加密二维码迁移ouyi二步验证的密钥种子,不用逐条重绑,迁移过程在本地完成,不经过服务器。
密钥本地隔离存储

ouyi二步验证

验证器密钥只存在你手机的安全芯片或加密沙盒里,不上传云端,ouyi二步验证的校验过程全程在设备端完成闭环。
ouyi二步验证 常见问题指南

1验证记录可回溯
每次ouyi二步验证的登录时间、设备型号、IP归属都有日志留存,异常登录能快速定位是哪一环出了问题。
2紧急恢复码生成
开启ouyi二步验证时系统生成一组一次性恢复码,打印留存,手机丢失时可凭码紧急登录并重绑设备。
3毫秒级校验响应
服务器端比对哈希值的延迟控制在毫秒级,输入ouyi二步验证码后几乎无感跳转,不打断操作节奏。
4ouyi二步验证码输入后提示错误怎么办?
先检查手机系统时间是否自动同步,TOTP协议对时间偏差敏感,差半分钟就可能对不上。再确认验证器里绑定的账户密钥和当前账户一致,如果换过设备需要重新扫码绑定。
5动态口令实时生成
ouyi二步验证基于TOTP协议,每30秒在本地生成一组六位码,与服务器时间窗口严格对齐,截获旧码也无法复用。

别等出事才后悔,现在就设置ouyi二步验证

账户安全没有后悔药。花三分钟绑好ouyi二步验证,把动态锁装上,比事后追资产强一万倍。密钥抄好,恢复码留好,现在就动手。